Qilin(キリン)中心メンバーはアサヒ攻撃の犯人?大阪拘束の経緯
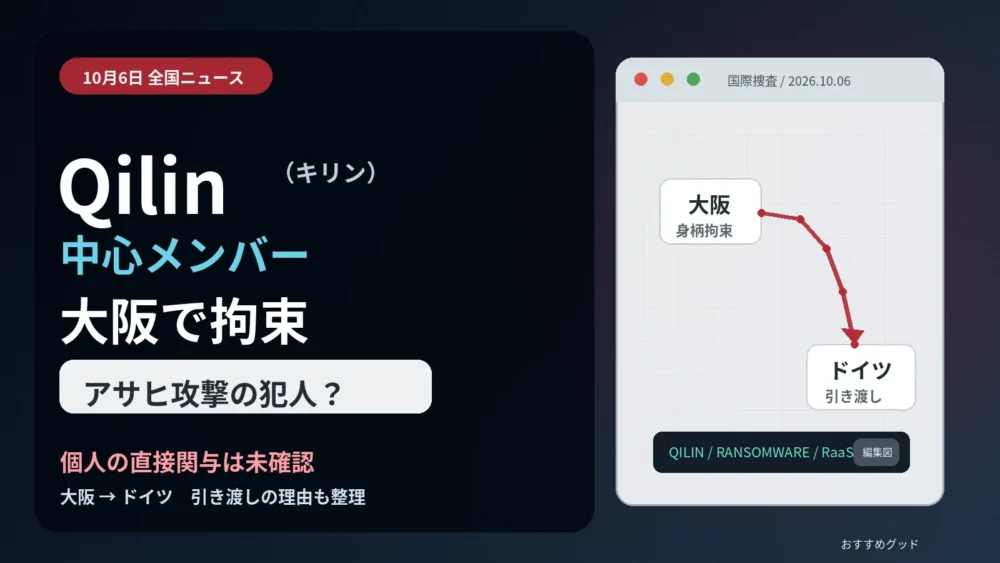
ランサムウェア集団「Qilin(キリン)」の中心メンバーとされるロシア国籍の男が大阪市内で拘束され、2026年10月2日にドイツへ引き渡されました。
ただし、ニュースの見出しから「この男がアサヒグループへの攻撃を実行した人物」と受け取るのは早計です。Qilinという集団はアサヒへの攻撃で犯行声明を出しましたが、今回引き渡された男がアサヒ事件へ直接関与したとする捜査当局の発表は確認されていません。
情報確認:2026年10月6日。捜査中の容疑を含むため、確定した事実と未確認事項を分けて記載しています。出典:ANN系列の報道/ビジネス+IT
先に分かる4点
拘束された人物
ロシア国籍の男
28歳・氏名非公表
場所と引き渡し先
大阪で拘束
ドイツへ引き渡し
アサヒ事件
Qilinは犯行声明
男個人の関与は未確認
まだ不明
来日目的・入国経緯
アサヒでの役割
Qilin中心メンバーが大阪で拘束、何が起きた?
報道によると、拘束されたのはQilinの攻撃基盤づくりに関わった中心メンバーとみられる、ロシア国籍の28歳の男です。
男は大阪市内で日本の捜査当局に拘束され、ドイツ当局の請求を受けて10月2日に身柄を引き渡されました。報道では、2026年5月下旬に大阪を訪れていた際に拘束されたとされています。
男の氏名、職業、日本への入国時期や在留資格などは公表されていません。また、「Qilinの中心メンバー」という位置付けや個別事件への関与は捜査段階の情報で、裁判で確定したものではありません。

拘束時期・組織内での役割に関する報道:セキュリティ対策Lab
この男はアサヒ攻撃の犯人?個人の関与は確認されていない
Qilinは、2025年9月に発生したアサヒグループホールディングスへのサイバー攻撃について犯行声明を出しました。ロイターは当時、Qilinが内部資料とする画像や、約27GB・9300件超のファイルを盗んだとの主張を掲載した一方、公開資料の真正性を独自に確認できていないと報じています。
アサヒグループはその後、拠点のネットワーク機器を通じて外部の攻撃者が不正アクセスしたことを確認しました。ただし、同社の公式発表は攻撃者の氏名や、今回引き渡された男の関与を示していません。
したがって、現在の情報を正確に分けると次のようになります。

参考:Reuters・Qilinの犯行声明/アサヒグループ公式・追加調査結果
なぜ日本にいた?滞在目的と入国経緯は公表されていない
男がなぜ日本にいたのかは、多くの人が気になる点ですが、2026年10月6日時点の報道では明らかにされていません。
確認できるのは、大阪市内で身柄を拘束されたことです。旅行、仕事、居住、第三国への移動途中だったのかなど、滞在目的を示す公式発表は確認できません。
氏名や顔写真、入国経路も公表されていないため、SNS上の人物特定や「日本を拠点にしていた」とする推測を、事実として広めないよう注意が必要です。
なぜドイツへ引き渡された?物流会社への恐喝事件
今回の引き渡しは、アサヒ事件ではなく、ドイツの物流会社を狙ったとされる別の事件が直接の理由です。
男は2024年9月、ドイツの物流会社からデータを不正に取得して暗号化し、公開しない見返りとして約2600万円相当の暗号資産を脅し取った疑いを持たれています。
ドイツ当局が恐喝容疑で捜査し、日本側へ拘束と引き渡しを求めました。男がドイツ国籍だから渡されたのではなく、ドイツで捜査中の事件の被疑者として請求されたという構図です。
日本とドイツに条約がなくても引き渡せる?
日本が犯罪人引渡条約を結んでいる国は、米国と韓国です。ドイツとの間には犯罪人引渡条約がありません。
それでも、逃亡犯罪人引渡法が定める要件と手続を満たし、相手国から相互主義の保証が示されれば、条約を結んでいない国からの引き渡し請求へ応じることができます。
今回も、この国内法に基づく手続でドイツ側へ身柄が渡されたと報じられています。
制度の出典:法務省・令和5年版犯罪白書「逃亡犯罪人の引渡し」
Qilinとは?攻撃役を分業するRaaS集団
Qilinは、ランサムウェアを自分たちだけで使う単純な一団ではなく、「Ransomware as a Service(RaaS)」と呼ばれる犯罪ビジネスを運営しています。
運営側がランサムウェア、情報暴露サイト、交渉・恐喝の仕組みなどを用意し、複数の協力者(アフィリエイト)が実際の侵入や攻撃を担います。身代金が支払われると、運営側と実行側が分配する仕組みです。

セキュリティ企業Group-IBは、Qilinが2025年に世界各地で1062件、2026年第1四半期に389件をリークサイトへ掲載し、件数ベースで最も活発な集団の一つだと分析しています。
出典:Group-IB「Ransomware in 2026」
中心メンバー拘束でQilinは止まる?
中心メンバーとされる人物の拘束は大きな動きですが、Qilinの活動停止や解散は発表されていません。
RaaSは運営者、開発者、攻撃を行う協力者などが分かれているため、一人の身柄拘束だけで、すべての攻撃基盤や協力者が同時に消えるとは限りません。
一方、犯行システムの構築へ関与した中心人物という報道が正しければ、今後の捜査によってサーバー、暗号資産、協力者の情報が明らかになる可能性があります。現時点では、捜査の進展を待つ段階です。
現時点で分かっていること・分からないこと
確認できていること
- Qilinの中心メンバーとされるロシア国籍の28歳の男が大阪で拘束された
- 10月2日にドイツへ身柄を引き渡された
- ドイツの物流会社に対する恐喝事件への関与を疑われている
- Qilinはアサヒへの攻撃について犯行声明を出した
まだ分からないこと
- 男の氏名・顔・来日目的・入国経緯
- アサヒ攻撃へ男本人が直接関与したか
- Qilin内で担当していた具体的な範囲
- 拘束によってQilinの活動がどこまで弱まるか
今後、ドイツの捜査当局や日本の関係機関から氏名・容疑・組織内での役割が公表されれば、アサヒ事件との関係もさらに詳しく分かる可能性があります。それまでは、「同じ集団」と「同じ実行犯」を混同しないことが大切です。

コメント